Introduccion a la seguridad de las claves de API
Las claves de API siguen siendo uno de los mecanismos mas utilizados para autenticar llamadas entre servicios. Su simplicidad las hace atractivas: son cortas, estaticas y faciles de integrar. Sin embargo, esa misma simplicidad las convierte en un vector de riesgo elevado cuando no se gestionan con rigor. Una clave filtrada en un repositorio, en un log o en el codigo de un cliente puede otorgar acceso no autorizado a datos sensibles o generar costes inesperados.
En 2026 las mejores practicas han madurado. Ya no basta con generar una cadena aleatoria y almacenarla en texto plano. Se espera generacion con alta entropia, almacenamiento mediante hash unidireccional, restriccion por scopes, rotacion periodica, monitorizacion de uso y, siempre que sea posible, la migracion hacia credenciales de corta duracion o identidades de carga de trabajo. Este articulo detalla como disenar e implementar un sistema de API keys robusto tanto si se emiten claves propias como si se consumen claves de terceros.
Por que siguen siendo relevantes las API keys
A pesar de la existencia de OAuth 2.0, JWT y mecanismos de federacion de identidades, las API keys continuan siendo la opcion por defecto en muchos servicios SaaS y APIs publicas. Ofrecen una barrera de entrada baja para desarrolladores y permiten identificar de forma sencilla al consumidor de la API. Cuando se implementan correctamente, proporcionan un equilibrio razonable entre usabilidad y seguridad para escenarios de integracion servidor a servidor de riesgo moderado.
El problema aparece cuando se tratan como secretos eternos y con privilegios amplios. La clave debe considerarse una credencial de identidad no humana y gestionarse con el mismo cuidado que una contrasena de alto privilegio.
Generacion de claves con alta entropia
Una API key debe ser unica, impredecible y lo suficientemente larga para resistir ataques de fuerza bruta. Se recomienda utilizar generadores criptograficamente seguros y combinar caracteres alfanumericos con simbolos. Un ejemplo de formato robusto seria una cadena de al menos 32-40 caracteres con un prefijo identificable.
// Ejemplo conceptual en Node.js
const crypto = require("crypto");

function generateApiKey(prefix = "sk") {
    const randomPart = crypto.randomBytes(24).toString("base64url");
    return `${prefix}.${randomPart}`;
}
El prefijo (por ejemplo sklive o pktest) facilita la identificacion visual y permite a las herramientas de escaneo de secretos detectar fugas con mayor precision. Separar el prefijo del resto de la clave con un punto o guion bajo es una convencion ampliamente adoptada.
Almacenamiento seguro mediante hash
Nunca se debe guardar la clave en texto plano ni limitarse a cifrarla de forma reversible. El enfoque correcto es almacenar unicamente un hash de la clave. Cuando llega una peticion, se calcula el hash del valor recibido y se compara con el almacenado. Si coinciden, la clave es valida.
const crypto = require("crypto");

function hashApiKey(apiKey) {
    return crypto.createHash("sha256").update(apiKey).digest("hex");
}

// Al crear la clave
const rawKey = generateApiKey();
const hashedKey = hashApiKey(rawKey);
// Guardar hashedKey + prefix en la base de datos
// Mostrar rawKey al usuario una sola vez
Este modelo implica que la clave completa solo se muestra una vez, en el momento de la creacion. Si el usuario la pierde, debe generar una nueva. El prefijo almacenado en claro permite identificar la clave en la consola de administracion sin exponer el secreto.
Presentacion unica al usuario y experiencia de consola
Dado que la clave no puede recuperarse, la interfaz debe advertir claramente que debe copiarse y guardarse de forma segura en ese momento. Un mensaje del tipo “Esta clave no volvera a mostrarse” reduce las solicitudes de soporte y los intentos de recuperacion inseguros.
En la lista de claves de la consola se muestra el prefijo, una etiqueta opcional definida por el usuario, la fecha de creacion, los scopes asignados y el estado (activa, revocada, expirada). Esta informacion permite al usuario reconocer rapidamente que clave esta utilizando cada integracion.
Principio de minimo privilegio mediante scopes
Emitir una unica clave con acceso total a todos los endpoints es un error de diseno. Cada clave debe limitarse a los permisos estrictamente necesarios. Los scopes permiten expresar esos permisos de forma granular:
- email.send
- users.read
- invoices.write
- webhooks.manage
Al recibir una peticion, el servidor comprueba no solo que la clave sea valida, sino que el scope requerido por la operacion este presente en la clave. De este modo, una clave pensada unicamente para enviar correos no puede eliminar registros ni acceder a datos de facturacion.
Permitir que el usuario seleccione los scopes en el momento de la creacion mejora la seguridad sin anadir complejidad operativa excesiva. En entornos avanzados se pueden definir plantillas de scopes preconfiguradas para casos de uso comunes.
Limitacion de tasa y proteccion contra abuso
Incluso una clave legitima puede ser utilizada de forma abusiva o verse comprometida. Implementar rate limiting por clave protege la infraestructura y limita el dano potencial. Las cuotas pueden definirse por minuto, por hora o por dia, y pueden variar segun el plan del cliente o el tipo de scope.
Ademas del rate limiting, conviene registrar metricas de uso (numero de llamadas, endpoints mas frecuentes, codigos de error) y generar alertas ante patrones anomalos: picos repentinos, llamadas desde ubicaciones geograficas inesperadas o intentos reiterados de acceso a recursos no autorizados.
Rotacion periodica y solapamiento de claves
Las claves de larga duracion aumentan la ventana de exposicion. La practica recomendada es rotarlas de forma periodica (por ejemplo cada 30, 60 o 90 dias segun el nivel de sensibilidad) y siempre que exista sospecha de compromiso o cambio de personal.
El proceso de rotacion sin interrupcion sigue estos pasos:
- Generar una nueva clave con los mismos scopes.
- Desplegar la nueva clave en todos los consumidores.
- Verificar que el trafico fluye correctamente.
- Revocar o programar la expiracion de la clave antigua.
- Monitorizar durante un periodo de gracia por si algun sistema aun utiliza la clave vieja.
Algunos proveedores permiten establecer una fecha de expiracion futura sobre la clave antigua, lo que facilita la transicion controlada.
Evitar el almacenamiento en codigo y repositorios
Una de las causas mas frecuentes de filtracion es el commit accidental de claves en repositorios Git, incluso privados. Las medidas preventivas incluyen:
- Anadir archivos .env y similares a .gitignore.
- Utilizar ganchos de pre-commit y escaneo automatico de secretos en el pipeline de CI.
- Emplear gestores de secretos (HashiCorp Vault, AWS Secrets Manager, Azure Key Vault, Google Secret Manager, etc.) en lugar de variables de entorno locales para entornos de produccion.
- Nunca incluir claves en imagenes de contenedor, bundles de frontend o aplicaciones moviles.
Si una clave aparece en un repositorio, debe considerarse comprometida y rotarse de inmediato, aunque el repositorio sea privado.
Restricciones adicionales de uso
Muchas plataformas permiten restringir el uso de una clave por direccion IP, por referer HTTP o por aplicacion movil concreta. Estas restricciones reducen el valor de una clave robada, ya que el atacante necesitaria cumplir tambien las condiciones de origen. No sustituyen a los scopes ni a la rotacion, pero anaden una capa util de defensa en profundidad.
Preferir alternativas cuando sea posible
Las API keys estaticas son un control de transicion. Siempre que el proveedor o la arquitectura lo permitan, se debe migrar hacia:
- Credenciales de cliente OAuth con tokens de corta duracion.
- Federacion de identidades de carga de trabajo (workload identity).
- mTLS para comunicaciones servicio a servicio.
- Identidades administradas en la nube (Managed Identities, Service Accounts, etc.).
Estas alternativas eliminan la necesidad de almacenar secretos de larga duracion y reducen drasticamente el impacto de una posible filtracion.
Inventario y gobernanza
Toda organizacion que emita o consuma API keys debe mantener un inventario actualizado: que clave existe, a que servicio pertenece, quien es el propietario, que scopes tiene, cuando se creo y cuando se utilizo por ultima vez. Las claves huerfanas o sin uso reciente deben revocarse. La gobernanza convierte un conjunto disperso de secretos en un activo gestionado.
Respuesta ante incidentes de filtracion
Cuando se detecta una posible fuga, el procedimiento debe ser rapido y ensayado:
- Revocar de inmediato la clave afectada.
- Generar una nueva clave y actualizar los consumidores criticos.
- Revisar los logs de acceso en busca de actividad sospechosa durante el periodo de exposicion.
- Notificar a las partes afectadas si se han expuesto datos sensibles.
- Analizar la causa raiz para evitar repeticiones.
Disponer de este playbook documentado reduce el tiempo de reaccion y el impacto del incidente.
Conclusiones
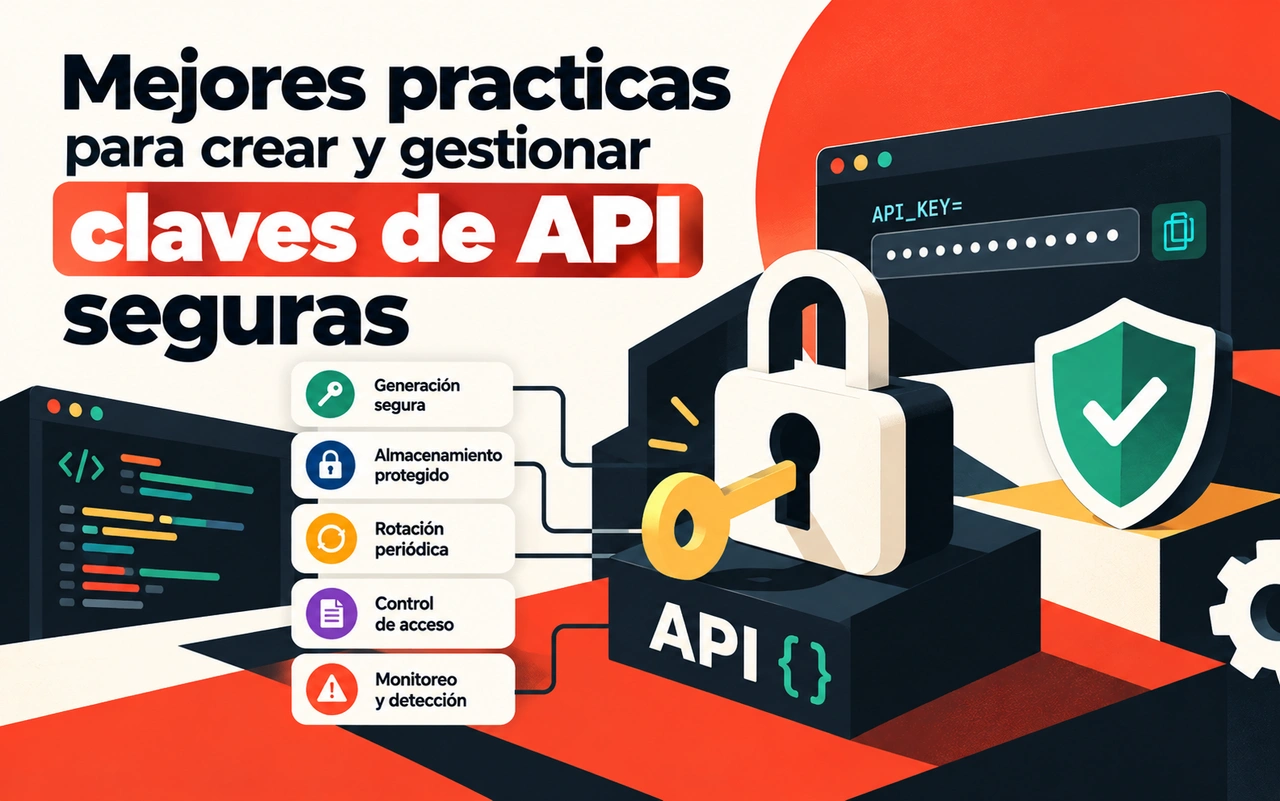
Construir y gestionar API keys de forma segura exige disciplina en cada fase del ciclo de vida: generacion con alta entropia, almacenamiento mediante hash, exposicion unica al usuario, restriccion por scopes, rate limiting, rotacion periodica y monitorizacion continua. El objetivo no es solo autenticar llamadas, sino limitar el dano potencial cuando una clave se ve comprometida.
En un panorama donde las identidades no humanas proliferan, tratar cada API key como una credencial de alto valor y aplicar el principio de minimo privilegio se ha convertido en una exigencia basica. Las organizaciones que adoptan estas practicas reducen de forma significativa la superficie de ataque y mantienen la confianza de sus usuarios y partners en la integridad de sus integraciones.