El día que Internet convirtió un delito en un espectáculo mundial
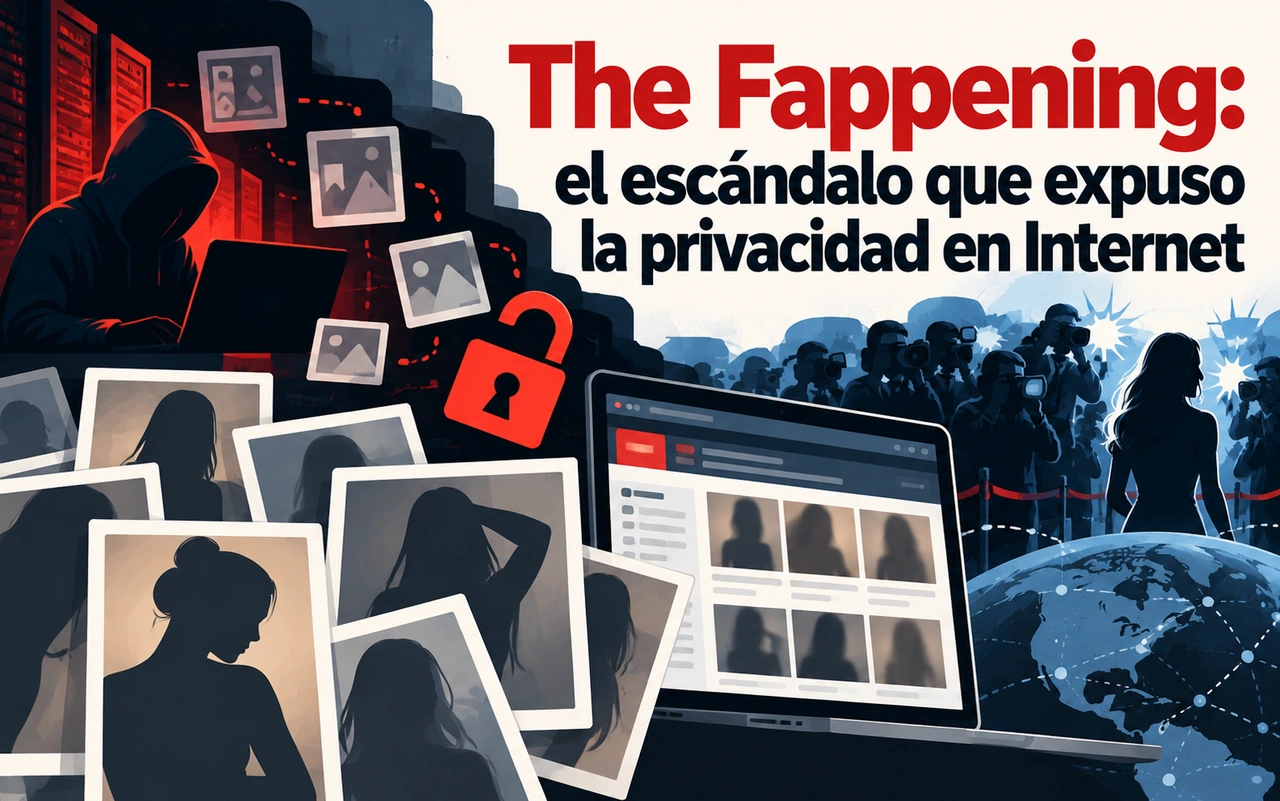
El 31 de agosto de 2014, cientos de fotografías privadas comenzaron a circular por Internet. Las imágenes pertenecían a numerosas celebridades, entre ellas algunas de las actrices y modelos más conocidas de Hollywood.
En cuestión de horas, el material apareció en foros anónimos, redes sociales y comunidades de Reddit. Miles de usuarios comenzaron a compartir enlaces, recopilar archivos y comentar las filtraciones.
El episodio recibió dos nombres que terminarían formando parte de la historia de Internet: Celebgate y The Fappening.
Entre las personas afectadas estaba Jennifer Lawrence, que atravesaba uno de los momentos más importantes de su carrera cinematográfica.
La actriz había ganado el Óscar por su interpretación en Silver Linings Playbook, conocida en español como El lado bueno de las cosas, y protagonizaba la exitosa franquicia Los juegos del hambre.
También aparecieron referencias a Kate Upton, Kirsten Dunst y otras figuras públicas. No todas las imágenes atribuidas a celebridades fueron confirmadas como auténticas, y algunas personas denunciaron que se estaban difundiendo fotografías falsas bajo sus nombres.
Pero el problema fundamental era mucho más grave que la autenticidad de cada archivo.
Fotografías obtenidas sin autorización estaban siendo distribuidas públicamente, sin el consentimiento de las personas retratadas.
La filtración provocó una investigación del FBI, una crisis de confianza en los servicios de almacenamiento en la nube y un debate internacional sobre la responsabilidad de las plataformas digitales.
Lo que parecía inicialmente un ataque sofisticado contra los servidores de Apple terminó revelando una realidad diferente.
Los responsables no habían necesitado destruir la seguridad de toda una infraestructura tecnológica.
En numerosos casos, les había bastado con engañar a personas concretas para obtener acceso a sus cuentas.
4chan: el foro donde comenzó la difusión masiva
Para comprender cómo ocurrió el escándalo es necesario conocer 4chan.
Fundado en 2003 por Christopher Poole, conocido en Internet como moot, 4chan comenzó como un tablón de imágenes inspirado en comunidades japonesas.
Inicialmente estaba orientado a conversaciones sobre anime y cultura digital.
Con el tiempo, desarrolló una estructura de foros temáticos donde los usuarios podían publicar imágenes y mensajes, frecuentemente sin registrarse.
Su influencia en la cultura de Internet fue considerable.
Diversos memes, campañas y fenómenos virales encontraron en sus comunidades un espacio de difusión.
Sin embargo, la posibilidad de participar anónimamente también facilitó comportamientos abusivos.
El anonimato de una publicación no garantiza que su autor sea imposible de identificar, pero puede reducir las barreras sociales que normalmente desincentivan determinadas conductas.
Uno de los espacios más controvertidos de 4chan era el tablero /b/, conocido como Random.
Allí se publicaban contenidos de naturaleza muy diversa, con una moderación y unas normas distintas de las que aplicaban otras plataformas.
El 31 de agosto de 2014, fotografías privadas obtenidas ilegalmente comenzaron a circular de manera masiva en ese entorno.
Algunos usuarios afirmaban disponer de colecciones adicionales.
Otros intentaban intercambiar archivos o conseguir pagos por material que decían poseer.
También aparecieron solicitudes de donaciones mediante Bitcoin.
No todas las afirmaciones de los participantes eran verificables. En los foros anónimos resultaba sencillo exagerar la cantidad de archivos disponibles o atribuirse acciones realizadas por otras personas.
Sin embargo, la circulación de fotografías privadas era real.
Y pronto dejó de limitarse a 4chan.
El nacimiento de r/TheFappening en Reddit
Reddit ya era una de las comunidades más importantes de Internet en 2014.
Su estructura permitía crear espacios temáticos conocidos como subreddits, donde los usuarios compartían enlaces, imágenes y discusiones.
Poco después de comenzar las filtraciones, un usuario identificado como johnsmcjohn creó una comunidad dedicada a recopilar el material.
El espacio recibió el nombre de r/TheFappening.
Su crecimiento fue extraordinariamente rápido.
Durante sus primeras 24 horas reunió aproximadamente 100.000 suscriptores.
Miles de personas comenzaron a publicar enlaces, comentar las imágenes y organizar referencias al material difundido.
La comunidad se convirtió en uno de los espacios de mayor crecimiento de la historia temprana de Reddit.
El volumen de tráfico también fue excepcional.
Según estadísticas citadas por moderadores de aquella época, el subreddit alcanzó aproximadamente 141 millones de visualizaciones de página durante su jornada de mayor actividad, el 1 de septiembre de 2014.
Durante su breve existencia acumuló más de 250 millones de visualizaciones, de acuerdo con estimaciones difundidas por quienes tenían acceso a sus estadísticas.
Estas cifras deben interpretarse correctamente.
Las visualizaciones de páginas no equivalen a visitantes únicos.
Una misma persona puede generar numerosas visitas.
Pero incluso considerando esa diferencia, el volumen de actividad fue enorme.
La popularidad del subreddit mostró la rapidez con la que una comunidad digital podía amplificar contenido obtenido ilegalmente.
También planteó una pregunta incómoda para Reddit.
¿Qué responsabilidad tenía una plataforma cuando su infraestructura facilitaba la distribución masiva de fotografías privadas publicadas sin consentimiento?
La controversia de Reddit Gold y el dinero generado por las filtraciones
El crecimiento de r/TheFappening tuvo una consecuencia adicional.
Reddit disponía de un sistema de suscripción y reconocimiento conocido como Reddit Gold.
Los usuarios podían adquirir beneficios y regalar suscripciones a otros participantes.
Durante la controversia, las compras relacionadas con la comunidad aumentaron considerablemente.
En septiembre de 2014, Wired informó que, según datos proporcionados por moderadores, la actividad asociada al subreddit había generado suficientes compras de Reddit Gold para cubrir aproximadamente 27 días de costos de servidores.
La afirmación procedía de estimaciones basadas en indicadores de la plataforma, no de una auditoría financiera completa.
Por tanto, no permite establecer con precisión el beneficio neto obtenido por Reddit.
Sin embargo, el episodio provocó críticas importantes.
La plataforma estaba recibiendo una cantidad extraordinaria de tráfico y actividad comercial mientras numerosas personas intentaban conseguir fotografías privadas robadas.
Los críticos cuestionaron la demora de Reddit en intervenir.
Algunos consideraban que la empresa estaba aplicando de manera inconsistente sus principios de libertad de expresión.
Otros señalaban que la protección de la privacidad debía tener prioridad frente al interés de mantener comunidades populares.
El conflicto mostraba una tensión que posteriormente aparecería en muchas otras plataformas digitales.
Un contenido puede generar tráfico, participación e ingresos y, al mismo tiempo, perjudicar gravemente a las personas involucradas.
El éxito de una comunidad medido mediante visitas no demuestra que su existencia sea socialmente beneficiosa.
El cierre de r/TheFappening y la discusión sobre libertad de expresión
Durante los primeros días de septiembre, Reddit comenzó a recibir solicitudes para retirar fotografías y enlaces.
Parte de estas reclamaciones se presentó mediante procedimientos relacionados con la Digital Millennium Copyright Act, conocida como DMCA.
La legislación estadounidense permite solicitar la retirada de determinados materiales protegidos por derechos de autor cuando se publican sin autorización.
En el caso de fotografías privadas, los derechos de autor pueden proporcionar una vía para solicitar su eliminación, aunque no sustituyen las demás protecciones legales relacionadas con privacidad y consentimiento.
Inicialmente, Reddit retiró contenidos concretos.
Sin embargo, la comunidad continuó compartiendo nuevas referencias.
Cuando desaparecía un enlace, podían aparecer otros.
La dinámica dificultaba la moderación.
Finalmente, el 6 de septiembre de 2014, Reddit prohibió r/TheFappening y varias comunidades relacionadas.
La decisión fue ampliamente comentada durante el 7 de septiembre.
La compañía explicó que el cierre respondía a incumplimientos de sus normas, incluidos problemas relacionados con la publicación de contenidos y solicitudes de retirada.
La controversia se intensificó porque Reddit también había publicado declaraciones defendiendo su postura general de no eliminar comunidades exclusivamente por considerar que sus contenidos resultaban moralmente ofensivos.
Para muchos observadores, ambas posiciones parecían contradictorias.
Reddit intentó explicar que permitir discusiones controvertidas no implicaba autorizar cualquier comportamiento dentro de sus comunidades.
Pero la decisión llegó después de varios días de circulación masiva del material.
La prohibición redujo la disponibilidad de las fotografías dentro de Reddit.
No obstante, las copias ya se habían extendido a otros sitios.
Cerrar una comunidad no equivalía a eliminar todos los archivos distribuidos por Internet.
Jennifer Lawrence y el impacto humano del ataque
Entre todas las personas afectadas, Jennifer Lawrence se convirtió en uno de los rostros más reconocibles del caso.
La actriz había alcanzado una enorme popularidad internacional.
Su participación en Los juegos del hambre y su reconocimiento en los premios de la Academia la habían convertido en una figura central de Hollywood.
La filtración de sus fotografías privadas recibió una atención mediática extraordinaria.
Pero detrás de los titulares existía una violación directa de su intimidad.
En octubre de 2014, Lawrence habló públicamente sobre lo ocurrido en una entrevista con Vanity Fair.
Rechazó que el episodio pudiera describirse simplemente como un escándalo.
Para ella, se trataba de un delito y de una violación sexual.
También cuestionó a quienes habían consultado y difundido las imágenes.
Su postura ayudó a modificar parte de la conversación pública.
Hasta entonces, numerosas discusiones se habían concentrado en la cantidad de fotografías filtradas, los nombres de las celebridades y las posibles vulnerabilidades tecnológicas.
Lawrence trasladó la atención hacia las víctimas.
El hecho de que una persona sea famosa no significa que haya renunciado a su privacidad.
Tampoco implica que las fotografías tomadas dentro de una relación personal puedan publicarse sin autorización.
La posesión legítima de una imagen privada por parte de su protagonista no concede a terceros el derecho de acceder a ella.
Mucho menos permite distribuirla masivamente.
El caso puso de manifiesto que una filtración digital puede tener consecuencias emocionales, profesionales y personales que continúan mucho después de que desaparezcan los titulares.
Apple e iCloud bajo sospecha
Cuando comenzaron a circular las fotografías, numerosas personas señalaron inmediatamente a iCloud.
El servicio de Apple permitía almacenar información y sincronizar fotografías entre diferentes dispositivos.
Para los usuarios de iPhone, las copias de seguridad y la sincronización podían conservar imágenes incluso cuando estas ya no se encontraban directamente en el teléfono.
La presencia de fotografías procedentes de cuentas de Apple llevó a sospechar que alguien había encontrado una vulnerabilidad capaz de comprometer toda la plataforma.
Durante los primeros días también aparecieron especulaciones sobre un problema relacionado con Find My iPhone.
Una herramienta publicada en Internet había demostrado que ciertos mecanismos podían permitir numerosos intentos de autenticación bajo determinadas circunstancias.
Sin embargo, la existencia de esa vulnerabilidad no demostraba que hubiera sido utilizada para obtener las fotografías difundidas.
El 2 de septiembre de 2014, Apple publicó los resultados preliminares de su investigación.
La compañía explicó que, después de más de 40 horas de análisis, había identificado ataques dirigidos contra nombres de usuario, contraseñas y preguntas de seguridad.
También afirmó que no había encontrado evidencias de una intrusión general en sus sistemas de iCloud o Find My iPhone relacionada con los casos investigados.
La distinción era fundamental.
Una cuenta alojada en un servicio puede ser comprometida sin que los atacantes hayan vulnerado directamente los servidores del proveedor.
Si un delincuente consigue credenciales válidas, puede intentar acceder utilizando mecanismos legítimos de autenticación.
Esto no elimina las responsabilidades de seguridad que corresponden a los proveedores.
Pero cambia considerablemente la explicación técnica del incidente.
La investigación comenzó a concentrarse en los ataques contra usuarios individuales.
El phishing: la técnica que permitió comprometer numerosas cuentas
Una de las principales técnicas identificadas durante los procedimientos judiciales fue el phishing.
Este tipo de ataque utiliza mensajes fraudulentos para conseguir que una persona entregue información confidencial.
Los delincuentes pueden hacerse pasar por empresas conocidas, servicios financieros o plataformas tecnológicas.
En el caso de Celebgate, diferentes responsables utilizaron comunicaciones que aparentaban proceder de Apple o Google.
Los mensajes podían afirmar que existía un problema de seguridad o que era necesario verificar una cuenta.
Su objetivo era convencer a la víctima de que proporcionara sus credenciales.
En ocasiones, los mensajes dirigían a páginas que imitaban la apariencia de servicios legítimos.
Una vez obtenidos los datos, los atacantes podían intentar acceder a cuentas de correo electrónico y almacenamiento.
El mecanismo no requería necesariamente conocimientos extraordinarios de programación.
Su eficacia dependía de la capacidad para generar confianza.
Las víctimas podían recibir comunicaciones que parecían legítimas y que utilizaban elementos visuales familiares.
También podían experimentar una sensación de urgencia.
Un mensaje que advierte sobre un acceso sospechoso puede provocar que una persona actúe rápidamente para proteger su información.
Los delincuentes explotaban precisamente esa reacción.
La ingeniería social consiste en manipular comportamientos humanos para conseguir acciones que comprometan la seguridad.
En estos casos, el problema no era exclusivamente tecnológico.
Era la combinación de una identidad falsificada, un mensaje convincente y la posibilidad de utilizar credenciales robadas.
Las preguntas de seguridad y los riesgos de utilizar información pública
Otro aspecto importante del caso estaba relacionado con los mecanismos tradicionales de recuperación de cuentas.
Durante muchos años, los servicios digitales utilizaron preguntas personales como una forma adicional de verificar la identidad.
Entre los ejemplos habituales estaban el nombre de una escuela, una ciudad de nacimiento o determinados datos familiares.
El problema es que esas respuestas no siempre son secretas.
En el caso de personas conocidas públicamente, numerosos detalles biográficos pueden aparecer en entrevistas, perfiles y publicaciones.
Un delincuente que investiga a una víctima puede reunir información suficiente para intentar superar determinados procedimientos de recuperación.
Además, algunas personas reutilizan contraseñas en diferentes servicios.
Cuando una contraseña queda expuesta en una filtración, su reutilización puede poner en riesgo otras cuentas.
Sin embargo, es importante no atribuir automáticamente todas estas técnicas a cada condenado de Celebgate.
Los documentos judiciales acreditaron campañas de phishing y accesos no autorizados concretos.
Las afirmaciones sobre uso sistemático de credenciales filtradas o sobre el procedimiento exacto utilizado contra una celebridad determinada requieren pruebas específicas.
La lección general es que los datos biográficos no deben tratarse como secretos confiables.
Una pregunta de seguridad puede parecer personal, pero su respuesta podría ser conocida por familiares, compañeros de trabajo o personas que consultan información pública.
La autenticación moderna necesita mecanismos más resistentes.
El FBI comienza a reconstruir los accesos ilegales
La difusión de las fotografías provocó una investigación federal.
El FBI comenzó a examinar posibles accesos no autorizados a cuentas de correo electrónico y almacenamiento.
El objetivo era identificar a quienes habían obtenido las credenciales y descargado información privada.
Una investigación de este tipo puede utilizar diferentes fuentes de evidencia.
Los registros de autenticación permiten establecer cuándo se intentó acceder a una cuenta.
Las direcciones IP pueden ayudar a relacionar determinadas conexiones con servicios o ubicaciones.
Los proveedores pueden conservar información relevante sobre sesiones y dispositivos.
Los equipos incautados también pueden contener evidencia digital.
Sin embargo, una dirección IP no identifica automáticamente a una persona.
Puede corresponder a una conexión compartida, una red doméstica, un servicio intermediario o una infraestructura utilizada por varios participantes.
Los investigadores necesitan relacionar diferentes elementos antes de atribuir una acción a un individuo concreto.
También pueden examinarse archivos, comunicaciones y registros temporales.
Los metadatos de determinadas fotografías pueden proporcionar información sobre su creación, aunque no siempre están presentes ni son suficientes para identificar a quien realizó una filtración.
El trabajo consiste en reconstruir acontecimientos mediante evidencia verificable.
Durante los años siguientes, las autoridades estadounidenses presentaron cargos contra varios hombres que habían comprometido cuentas de víctimas.
Las investigaciones demostraron que no existía necesariamente un único atacante responsable de todos los accesos.
Ryan Collins: uno de los primeros condenados
Ryan Collins, residente de Pensilvania, fue uno de los primeros responsables identificados públicamente.
Según el Departamento de Justicia de Estados Unidos, Collins desarrolló una campaña de phishing entre noviembre de 2012 y septiembre de 2014.
Durante ese periodo envió mensajes que aparentaban proceder de Apple y Google.
Las comunicaciones buscaban obtener nombres de usuario y contraseñas.
Los investigadores determinaron que consiguió acceso no autorizado a más de 100 cuentas de Apple y Google.
Entre las víctimas había numerosas celebridades.
Collins utilizó las credenciales obtenidas para acceder a información personal, incluidos contenidos almacenados en las cuentas.
En marzo de 2016 se declaró culpable de un delito relacionado con acceso no autorizado a computadoras protegidas.
En octubre de ese mismo año fue condenado a 18 meses de prisión federal.
Su caso confirmó que las campañas de phishing habían desempeñado un papel importante en el robo de información privada.
Pero también estableció una distinción relevante.
Las autoridades no demostraron que Collins hubiera sido responsable de publicar las fotografías que desencadenaron el escándalo de agosto de 2014.
La condena estaba relacionada con los accesos ilegales acreditados.
El hecho de que alguien haya robado información no demuestra automáticamente que también haya realizado una publicación concreta.
Ambas conductas requieren pruebas.
Edward Majerczyk y el robo de información mediante correos falsos
Otro de los condenados fue Edward Majerczyk, residente de Chicago.
Su nombre aparece incorrectamente transcrito en algunas narraciones del caso, pero los documentos judiciales lo identifican como Edward Majerczyk.
Entre noviembre de 2013 y agosto de 2014, desarrolló una campaña de phishing dirigida contra cuentas de Apple y Google.
Los mensajes fraudulentos intentaban convencer a las víctimas de proporcionar sus credenciales.
Las autoridades determinaron que consiguió acceder ilegalmente a más de 300 cuentas.
Entre ellas se encontraban aproximadamente 30 pertenecientes a celebridades.
Majerczyk utilizó los accesos para obtener información personal.
En septiembre de 2016 se declaró culpable.
En enero de 2017 fue condenado a nueve meses de prisión.
También se le ordenó pagar aproximadamente 5.700 dólares en restitución.
Este último dato es importante porque algunas narraciones del caso mencionan cantidades considerablemente mayores.
La condena demuestra que el número de cuentas comprometidas no necesariamente determina por sí solo la duración de una pena.
Los tribunales consideran diferentes factores, incluidos los cargos presentados, los acuerdos de culpabilidad y las circunstancias acreditadas.
Al igual que en otros procedimientos relacionados con Celebgate, no se demostró que Majerczyk hubiera realizado la publicación inicial de las fotografías.
Su responsabilidad penal quedó vinculada a los accesos no autorizados.
Emilio Herrera y la investigación en Chicago
Emilio Herrera fue otro de los hombres investigados por el FBI.
Residente de Chicago, participó en una campaña de phishing que permitió obtener credenciales de cuentas de correo y almacenamiento.
Las autoridades determinaron que había comprometido decenas de cuentas.
Entre las víctimas se encontraban personas conocidas públicamente.
Herrera fue acusado de utilizar información obtenida mediante mensajes fraudulentos para acceder a contenidos privados.
En octubre de 2017 se declaró culpable de acceso no autorizado a una computadora protegida.
En marzo de 2018 recibió una condena de 16 meses de prisión.
El caso reforzó la conclusión de que existían diferentes campañas de acceso ilegal.
No era necesario que todos los participantes actuaran bajo una misma dirección.
Varios individuos podían utilizar técnicas similares y obtener información privada de manera independiente.
Posteriormente, los archivos robados podían circular entre personas y comunidades.
Esto complicaba la reconstrucción completa de la cadena de distribución.
Los investigadores podían acreditar que determinada persona había entrado ilegalmente en una cuenta.
Pero identificar cada transferencia posterior exigía pruebas adicionales.
George Garofano y la comercialización de fotografías robadas
George Garofano, residente de Connecticut, también fue condenado por su participación en accesos no autorizados.
Entre abril de 2013 y octubre de 2014, utilizó mensajes de phishing que aparentaban proceder de Apple.
La campaña le permitió conseguir credenciales de numerosas víctimas.
Según los documentos judiciales, obtuvo acceso a aproximadamente 240 cuentas de iCloud.
Algunas pertenecían a celebridades.
El caso de Garofano presentó una característica especialmente relevante.
Las autoridades señalaron que compartió parte de la información obtenida y ofreció material a otras personas.
Esto demuestra que el robo de credenciales y la circulación posterior de contenidos podían estar relacionados.
Sin embargo, tampoco permite atribuirle automáticamente toda la filtración pública de agosto de 2014.
Garofano se declaró culpable en 2018.
En agosto de ese año fue condenado a ocho meses de prisión.
También recibió un periodo de supervisión posterior a su encarcelamiento.
El caso mostró cómo una campaña de phishing podía afectar tanto a personas famosas como a usuarios que no tenían presencia pública.
Las celebridades recibieron la mayor parte de la atención mediática.
Pero el robo de fotografías privadas también perjudicó a víctimas cuyos nombres nunca aparecieron en los titulares.
Christopher Brannan: el caso del antiguo profesor de Virginia
Christopher Brannan fue otro de los responsables identificados durante las investigaciones.
Antiguo profesor de Virginia, utilizó campañas de phishing y otros mecanismos para conseguir acceso a cuentas personales.
Su caso resultó especialmente preocupante porque algunas víctimas pertenecían a su entorno.
Entre las personas afectadas había antiguos estudiantes y conocidos.
Los investigadores determinaron que había comprometido más de 200 cuentas.
La información obtenida incluía fotografías y otros datos personales.
Brannan se declaró culpable de delitos relacionados con acceso no autorizado y robo de identidad agravado.
En marzo de 2019 fue condenado a 34 meses de prisión federal.
La sentencia reflejó la gravedad de sus conductas y las circunstancias particulares del caso.
También recordó que las víctimas de estos delitos no son exclusivamente figuras públicas.
Cualquier persona puede sufrir consecuencias importantes cuando un tercero accede ilegalmente a su correo electrónico, fotografías o información privada.
La confianza que existe entre compañeros, estudiantes, familiares o conocidos no elimina el riesgo de abuso.
En ocasiones, el conocimiento personal puede proporcionar información que facilita determinadas formas de ingeniería social.
Anon-IB y los espacios donde se intercambiaban imágenes robadas
La investigación del caso también dirigió la atención hacia Anon-IB.
Esta plataforma funcionaba como un foro donde determinados usuarios compartían y solicitaban imágenes privadas.
En algunas comunidades se utilizaban mecanismos de intercambio basados en la posesión de material exclusivo.
Las fotografías podían convertirse en una forma de obtener acceso a otras colecciones.
Esto creaba incentivos para conseguir nuevos archivos.
El valor de una imagen dentro de estos círculos no dependía de su calidad artística.
Dependía de su carácter privado y de la posibilidad de intercambiarla por otros contenidos.
La dinámica era especialmente perjudicial para las víctimas.
Una fotografía podía pasar de una cuenta comprometida a un pequeño grupo y, posteriormente, circular entre comunidades más amplias.
La transcripción del caso menciona un espacio denominado stol dentro de Anon-IB y lo relaciona con diferentes individuos.
Sin embargo, no todos los detalles sobre la estructura de ese supuesto grupo, sus integrantes y la cadena exacta de distribución están respaldados por las sentencias públicas.
Por tanto, no sería correcto presentar como hecho demostrado que los cinco condenados pertenecieran a una única organización coordinada responsable de toda la filtración.
Lo acreditado es que diferentes individuos realizaron accesos ilegales y que existían comunidades dedicadas a intercambiar fotografías privadas.
En abril de 2018, las autoridades neerlandesas anunciaron una operación contra Anon-IB.
La policía confiscó infraestructura relacionada con el sitio y detuvo a sospechosos.
La intervención mostró que los foros utilizados para distribuir material íntimo no consentido también podían ser objeto de investigaciones penales.
Bitcoin y el comercio de información privada
Durante la difusión de Celebgate aparecieron referencias a pagos y donaciones mediante Bitcoin.
En 2014, la criptomoneda ya era utilizada por comunidades tecnológicas y determinados mercados digitales.
Su funcionamiento permitía transferir valor mediante una red distribuida.
Las transacciones se registraban en una cadena de bloques pública.
Sin embargo, las direcciones de Bitcoin no representan automáticamente identidades personales verificadas.
Una dirección puede utilizarse para recibir fondos sin mostrar directamente el nombre de su propietario.
Esto llevó a algunos participantes de comunidades anónimas a utilizar Bitcoin para solicitar pagos.
No obstante, Bitcoin no proporciona anonimato absoluto.
Las transacciones pueden analizarse y relacionarse mediante diferentes técnicas de investigación.
En determinadas circunstancias, los registros de plataformas de intercambio y otros datos permiten vincular movimientos con personas concretas.
En el caso de Celebgate, algunos participantes afirmaron que aceptaban donaciones o vendían acceso a colecciones de fotografías.
Pero no todas las afirmaciones realizadas en los foros pudieron verificarse.
Tampoco existe una base suficiente para concluir que el análisis de Bitcoin fue el elemento decisivo en todas las condenas.
Los procedimientos judiciales conocidos se concentraron principalmente en las campañas de phishing, las credenciales robadas y los accesos no autorizados.
La presencia de pagos digitales formaba parte del contexto de comercialización del material, pero no explica por sí sola la investigación completa.
Por qué las condenas no resolvieron todos los interrogantes
Entre 2016 y 2019, diferentes procedimientos judiciales permitieron condenar a varios responsables de accesos ilegales.
Las sentencias demostraron que numerosas cuentas habían sido comprometidas mediante campañas de phishing.
También confirmaron que los ataques se desarrollaron durante meses e incluso años.
Sin embargo, quedó una diferencia importante entre los delitos acreditados y la publicación masiva de agosto de 2014.
Las autoridades identificaron a personas que habían robado credenciales y accedido a información privada.
Pero no establecieron públicamente una cadena completa que explicara quién publicó originalmente cada fotografía difundida durante el escándalo.
Esto no significa que todos los responsables de la distribución fueran imposibles de investigar.
Significa que las pruebas disponibles en los procedimientos conocidos no permitieron atribuirles de manera concluyente todas las publicaciones.
La circulación de archivos digitales puede involucrar numerosas transferencias.
Una persona obtiene un archivo.
Otra lo recibe.
Posteriormente puede enviarse a un grupo privado.
Finalmente, alguien puede publicarlo en una plataforma abierta.
Cada etapa introduce nuevos participantes.
Para determinar responsabilidades individuales es necesario demostrar qué hizo cada persona.
La coincidencia de intereses, técnicas o participación en comunidades no sustituye las pruebas.
Celebgate dejó al descubierto la dificultad de reconstruir completamente una cadena de distribución cuando los archivos han circulado entre numerosos servicios y usuarios.
Las consecuencias para Apple y la seguridad de iCloud
Después del escándalo, Apple anunció medidas adicionales para mejorar la protección de las cuentas.
Entre ellas se encontraban nuevas notificaciones relacionadas con determinados accesos y actividades.
La empresa también reforzó sus recomendaciones sobre autenticación y seguridad.
En aquel momento, la verificación en dos pasos ya existía para determinados servicios de Apple.
Posteriormente, la compañía amplió sus mecanismos de autenticación y desarrolló sistemas más completos de protección de cuentas.
La autenticación de dos factores representa una mejora importante porque añade una comprobación adicional a la contraseña.
Sin embargo, no elimina todos los riesgos.
Los delincuentes pueden intentar engañar a las personas para conseguir códigos temporales o autorizar accesos fraudulentos.
Por eso, la protección moderna también incorpora mecanismos resistentes al phishing.
Entre ellos destacan las claves de acceso o passkeys, que utilizan criptografía de clave pública y pueden vincular la autenticación al servicio legítimo.
Este enfoque reduce la dependencia de contraseñas que pueden ser introducidas en páginas fraudulentas.
También existen medidas como las alertas de acceso, la revisión de dispositivos conectados y el control de sesiones activas.
La evolución de estos sistemas demuestra que la seguridad necesita múltiples capas.
Una contraseña fuerte es importante.
Pero no debería ser la única barrera que protege fotografías, documentos y comunicaciones personales.
La responsabilidad de las plataformas que amplifican filtraciones
Celebgate también abrió una discusión sobre el papel de las plataformas digitales.
Los delincuentes que obtuvieron las fotografías realizaron los accesos iniciales.
Pero la difusión masiva dependió de comunidades, servicios de alojamiento y usuarios que compartieron el material.
Reddit se convirtió en uno de los principales ejemplos de esta controversia.
La empresa defendía la posibilidad de mantener comunidades con opiniones y contenidos controvertidos.
Sin embargo, las fotografías íntimas distribuidas sin consentimiento planteaban un problema diferente.
No se trataba solamente de una discusión ofensiva.
Existían personas identificables cuya privacidad había sido vulnerada.
La experiencia demostró que las políticas de moderación no pueden evaluarse exclusivamente mediante principios abstractos.
También necesitan considerar los daños concretos que pueden producir determinados contenidos.
En los años posteriores, numerosas plataformas adoptaron normas más explícitas contra la publicación de imágenes íntimas no consentidas.
Las leyes también evolucionaron en diferentes jurisdicciones.
En Estados Unidos, el TAKE IT DOWN Act, promulgado en 2025, estableció nuevas obligaciones y mecanismos federales relacionados con la publicación no consentida de determinadas imágenes íntimas.
La legislación refleja una preocupación que ya estaba presente durante Celebgate: la dificultad de conseguir que los contenidos privados desaparezcan después de ser publicados.
El problema de las copias y la permanencia de los archivos en Internet
Una de las características más preocupantes de las filtraciones digitales es la facilidad con la que pueden reproducirse los archivos.
Una fotografía puede copiarse numerosas veces sin alterar su contenido.
También puede almacenarse en diferentes dispositivos y servicios.
Cuando una plataforma elimina una publicación, no necesariamente desaparecen todas las copias.
Esto complica los esfuerzos de retirada.
Las víctimas pueden conseguir que determinadas páginas eliminen contenidos.
Pero otras copias pueden permanecer en servicios diferentes.
Además, los archivos pueden volver a publicarse después de periodos prolongados.
Esta persistencia no significa que la retirada sea inútil.
Eliminar contenidos de plataformas importantes puede reducir significativamente su exposición.
También pueden utilizarse mecanismos de identificación de imágenes para detectar y bloquear nuevas publicaciones.
Sin embargo, la eliminación completa de todas las copias puede resultar técnicamente imposible de garantizar.
El caso demuestra que prevenir el acceso no autorizado es especialmente importante.
Una vez que un archivo privado comienza a circular públicamente, recuperar el control puede convertirse en un proceso largo y complicado.
Cómo proteger fotografías y documentos personales en 2026
Las lecciones de Celebgate siguen siendo relevantes.
Aunque los servicios de almacenamiento han mejorado sus mecanismos de protección, el phishing continúa siendo una amenaza importante.
La primera recomendación consiste en utilizar métodos de autenticación resistentes al robo de credenciales.
Las passkeys son una alternativa especialmente útil cuando el servicio las admite.
Si se utilizan contraseñas, conviene que sean únicas y generadas mediante un administrador confiable.
La segunda recomendación es activar la autenticación multifactor.
Siempre que sea posible, deben preferirse métodos resistentes al phishing frente a mecanismos basados exclusivamente en códigos que pueden comunicarse a un atacante.
También es importante desconfiar de mensajes que solicitan verificar credenciales de manera urgente.
Si una comunicación afirma que existe un problema de seguridad, lo más seguro es acceder al servicio desde su aplicación oficial o mediante una dirección conocida, en lugar de utilizar enlaces recibidos.
La tercera recomendación consiste en revisar periódicamente los dispositivos y sesiones conectados.
Los servicios modernos suelen permitir identificar equipos autorizados y cerrar sesiones desconocidas.
La cuarta es comprender cómo funcionan las copias de seguridad.
Eliminar una fotografía del dispositivo no siempre significa que desaparezca inmediatamente de todos los servicios sincronizados.
Es importante conocer las políticas de almacenamiento y eliminación de cada plataforma.
Finalmente, conviene limitar la información personal que se utiliza en procedimientos de recuperación de cuentas.
Los datos biográficos publicados en Internet no deben considerarse secretos.
Ninguna de estas medidas garantiza protección absoluta.
Pero su combinación puede reducir considerablemente el riesgo de accesos no autorizados.
El legado de Celebgate en la historia de Internet
Doce años después de las filtraciones, Celebgate continúa siendo un caso importante para comprender la evolución de la privacidad digital.
El episodio demostró que una gran cantidad de información privada podía obtenerse mediante ataques dirigidos contra cuentas individuales.
También evidenció que una infraestructura tecnológica podía verse involucrada en una crisis de seguridad sin que necesariamente existiera una vulneración general de sus servidores.
La investigación permitió identificar a diferentes responsables.
Las condenas confirmaron la gravedad de las campañas de phishing y los accesos ilegales.
Pero el caso también mostró los límites de las investigaciones cuando los archivos circulan entre numerosas personas y plataformas.
Otra consecuencia fue el debate sobre la monetización de contenidos perjudiciales.
La actividad de r/TheFappening generó tráfico extraordinario y compras relacionadas con Reddit Gold.
Esto provocó cuestionamientos sobre los incentivos comerciales de las plataformas.
Finalmente, el episodio ayudó a visibilizar la importancia del consentimiento en la distribución de imágenes privadas.
La notoriedad pública de una persona no elimina su derecho a la intimidad.
Tampoco convierte en legítimo el acceso a sus cuentas o la difusión de sus fotografías.
La tecnología puede facilitar el almacenamiento y la comunicación.
Pero su utilización sigue teniendo consecuencias legales y humanas.
Conclusiones
The Fappening fue una de las violaciones de privacidad más conocidas de la historia de Internet.
Las filtraciones comenzaron a circular masivamente el 31 de agosto de 2014 y afectaron a numerosas personas, incluidas celebridades como Jennifer Lawrence y Kate Upton.
La rápida expansión del material mediante 4chan y Reddit demostró la capacidad de las comunidades digitales para amplificar contenidos en cuestión de horas.
La investigación posterior reveló que varios responsables habían utilizado phishing y robo de credenciales para acceder ilegalmente a cuentas de Apple y Google.
Entre los condenados estuvieron Ryan Collins, Edward Majerczyk, Emilio Herrera, George Garofano y Christopher Brannan.
Sin embargo, las sentencias no demostraron que todos ellos hubieran participado en la publicación inicial de las fotografías.
La diferencia entre obtener información ilegalmente y difundirla públicamente es esencial para comprender el caso.
Para los usuarios, la principal recomendación es proteger sus cuentas mediante autenticación resistente al phishing, contraseñas únicas y una revisión periódica de los dispositivos autorizados.
Para los desarrolladores y responsables de plataformas, el caso subraya la importancia de implementar mecanismos de seguridad que no dependan exclusivamente de contraseñas y preguntas personales.
También demuestra que las políticas de moderación deben considerar las consecuencias reales de distribuir información privada sin consentimiento.
La historia de Celebgate no trata solamente sobre celebridades, fotografías o servicios de almacenamiento.
Trata sobre la fragilidad de la privacidad cuando una identidad digital queda comprometida y miles de personas participan en la difusión del material robado.
El caso dejó una lección que sigue vigente en 2026: proteger la información personal requiere tanto sistemas tecnológicos seguros como una cultura digital que respete el consentimiento y la privacidad.